MikroTik — один из самых популярных производителей сетевого оборудования, и любые проблемы в его прошивках мгновенно оказываются в центре внимания ИБ-сообщества. На этот раз тревожный сигнал поступил от CISA: в RouterOS обнаружена уязвимость CVE-2026-16347, которая ускоряет брутфорс пароля.
Суть проблемы?
Обычно брутфорс-атаки считаются «громкими» и медленными: системы логируют каждую попытку, а механизмы блокировки (rate limiting, captcha, временные задержки) делают подбор паролей трудоемким. Однако в RouterOS механизм ограничения повторных попыток входа работает некорректно.
Согласно описанию уязвимости, система неправильно ограничивает повторную проверку паролей. Это позволяет злоумышленнику быстро перебирать комбинации логинов и паролей и при удачном стечении обстоятельств получить несанкционированный доступ к маршрутизатору.
Затронуто: все версии RouterOS, а также виртуального маршрутизатора Cloud Hosted Router (CHR).
Проблеме присвоили номер CVE-2026-16347 и высокий уровень опасности — 8,8 из 10.
Кого это касается?
Уязвимость затрагивает все версии RouterOS — это операционная система, на которой работают роутеры MikroTik. А также все версии Cloud Hosted Router (CHR) — это виртуальная версия роутера, которую часто используют в облаках и на серверах. Обычно мы её ставим когда у клиента для сайта используется дедик.
Что делать?
- Ограничьте сетевую доступность интерфейсов управления. Не оставляйте маршрутизаторы открытыми для интернета. Используйте VPN, ACL или выделенные management-сети.
- Ограничьте доступ к административным сервисам RouterOS из недоверенных сетей. Отключите неиспользуемые сервисы, а для удалённого администрирования используйте VPN.
Есть ли примеры?
Да, можно разобрать на примере скомпромированного устройства.
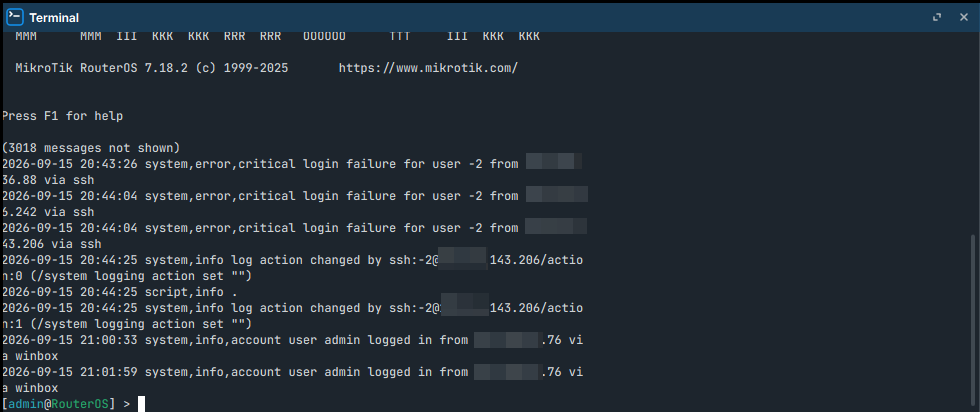
Можно наблюдать за подозрительной активность при авторизации.
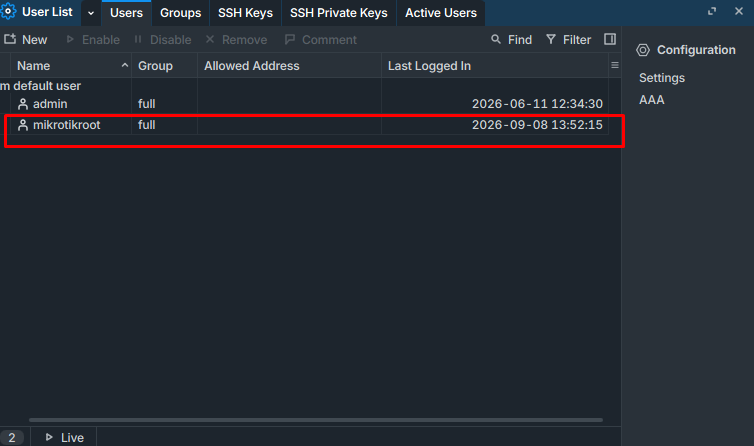
Видим как создают доп. пользователя.
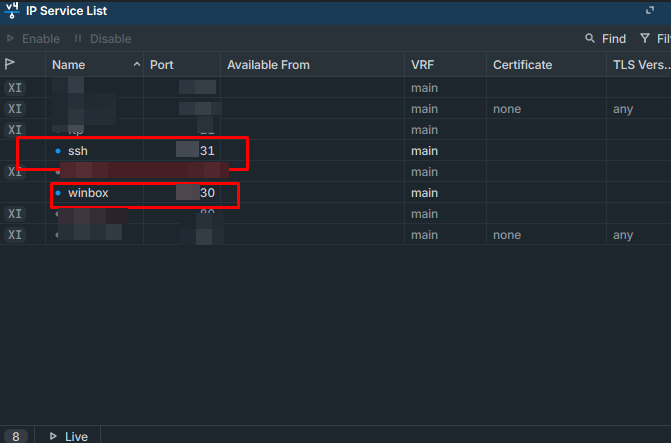
Пользователей создают даже, если порты не по-умолчанию используются.
В нашей инфраструктуре компрометация MikroTik особенно критична, поскольку на отдельных площадках CHR используется в окружении серверов. Получение административного доступа к маршрутизатору потенциально позволяет атакующему изменить конфигурацию сети и повлиять на доступность связанных сервисов.
Насколько это опасно?
Риск зависит от конфигурации устройства и доступности интерфейсов управления. CVE-2026-16347 повышает эффективность перебора учётных данных, однако наличие уязвимости само по себе не означает автоматического получения административного доступа.
Особенно внимательно следует проверить устройства, на которых административные интерфейсы или API доступны из недоверенных сетей.
Особенно внимательно следует проверить устройства, на которых административные интерфейсы или API доступны из недоверенных сетей.
На 16 сентября 2026 года исправления выпущены. Например:
- RouterOS 7.24.3 Stable содержит исправление CVE-2026-16347;
- RouterOS 7.23.6 Long-term также содержит исправление;
- MikroTik указывает исправления начиная с 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21
Обновление вашего микротика мы можем выполнить в рамках технической поддержки проекта или администрирования серверов.